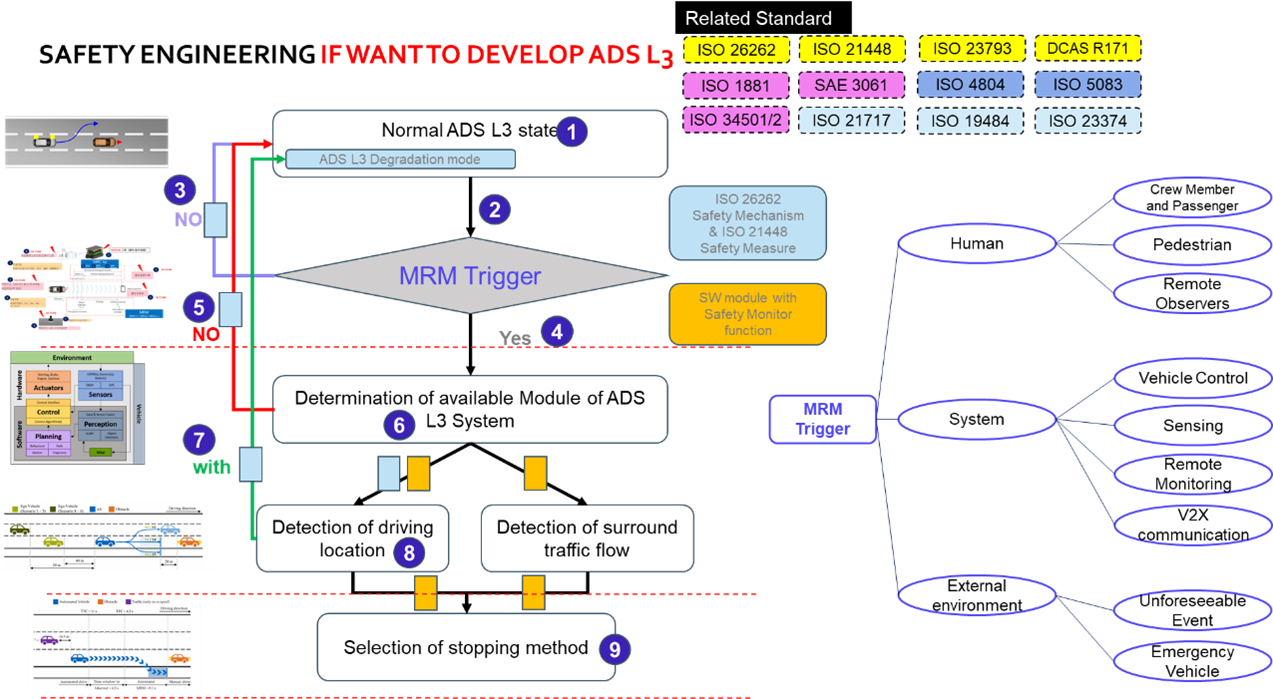
如果计划开发ADS L3,系统中最小风险策略(MRM)的技术实现路径可概述如下:
1.当车辆处于正常L3自动驾驶状态下,若检测到系统性能下降,则进入“降级模式”(Degradation Mode);
2.当系统性能指标超出安全阈值时,触发MRM判定流程,此时系统会根据ISO 26262 & ISO 21448 的安全机制判定是否触发最低风险操作;
3.如果未触发MRM,则继续监控系统状态;
4.如果触发MRM,则启动内置的软件安全监控模块;
5.判断系统是否仍有可用模块(如传感器、定位、路径规划等);
6.如果仍有可用模块,则继续以下动作:
a)判断当前行驶位置
b)检测周边交通流状态
c)决定停车方式与位置
7.如果没有可用模块,则立即执行紧急停车或系统故障处理逻辑。
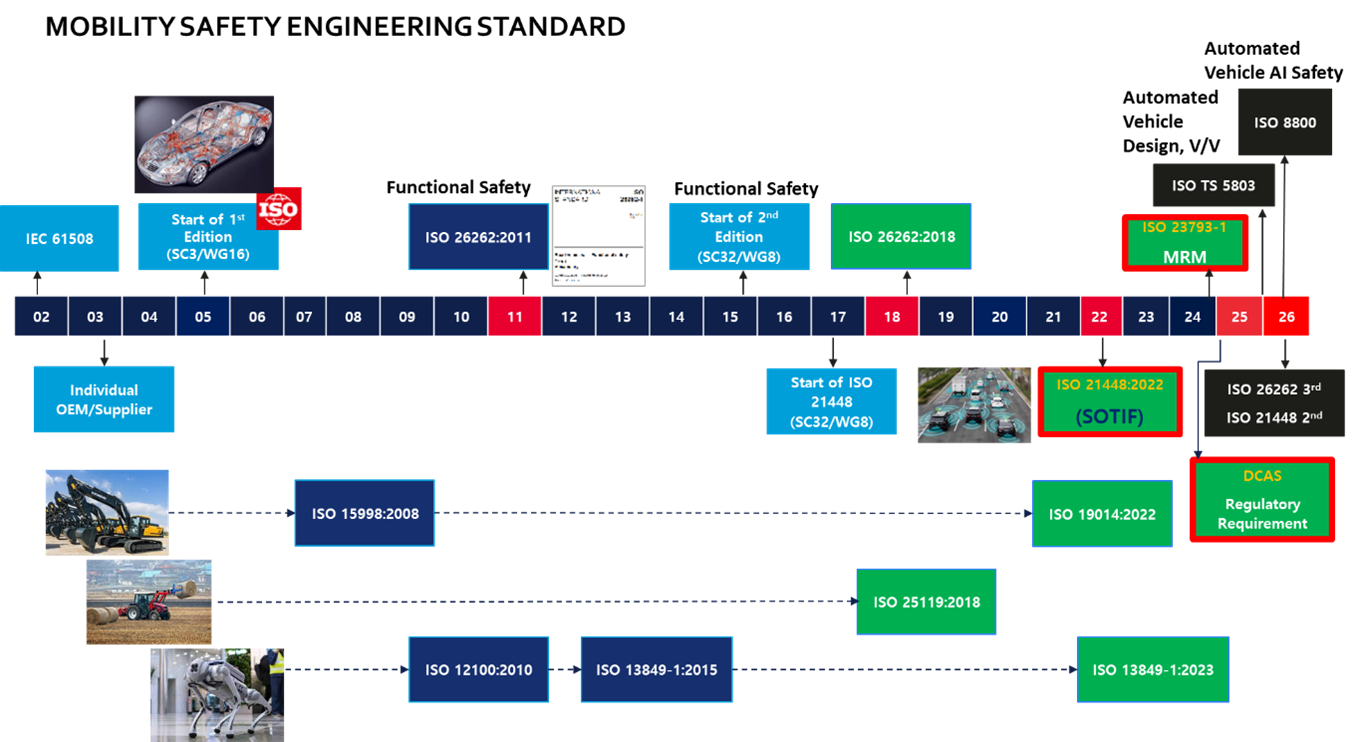
材料中右侧展示了此过程中关联的相关国际标准,包括ISO 26262(功能安全)、ISO 21448(SOTIF)、ISO 23793(MRM)、DCAS R171(法规要求),以及其他相关标准如 ISO 4804、ISO 5083、SAE 3061 等。
同时,MRM触发因素主要包括:交通参与者(如乘客、行人、远程观察者等)、系统相关(如车辆控制、感知、远程监控、V2X 通信等)、外部环境(紧急车辆、不可预见事件等)等。
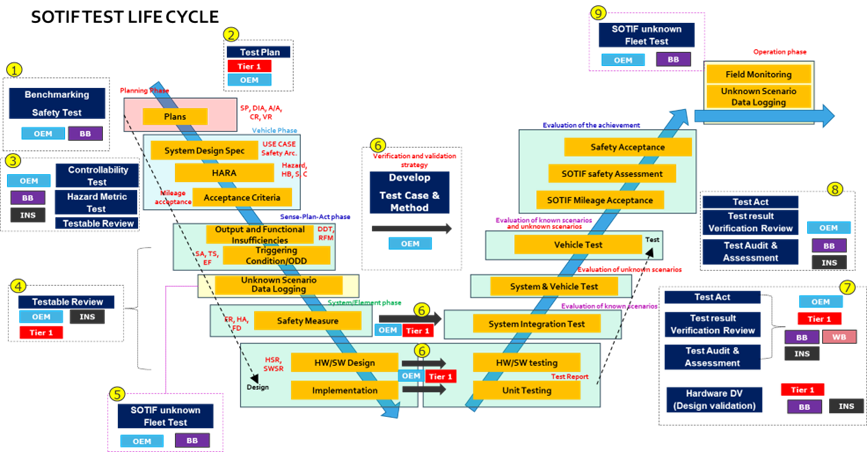
基于多年项目实践经验,我将详细介绍基于ISO 21448 SOTIF标准的自动驾驶系统开发与验证全流程。图片展示了从计划、设计、测试到实际车辆运营阶段,全流程中SOTIF(预期功能安全)在自动驾驶系统(特别是 L3+ ADS)中的应用与验证方法。
1.在对标测试阶段(Benchmarking),我们采用对比分析法,重点评估不同架构在ODD边界条件下的安全表现。该阶段需要建立符合SAE J3018的基准测试用例库,为后续开发提供数据支撑。
2.进入测试计划制定(Test Plan)阶段,OEM 与 Tier1 共同制定测试计划,同时两者的分工必须明确,例如Tier 1 主要承担设计与开发,OEM则主导制定覆盖全部RFM(可预见的人为误用)场景的测试矩阵。需特别强调的是,测试计划必须包含DDT(动态驾驶任务)性能退化情况的评估方法。
3.接下来进入危险评估与可控性测试(HARA & Controllability Test)阶段,该阶段主要包括系统设计规范、HARA 分析、接受准则设定等三方面,进行的测试包括可控性、危险指标、可测试性评估等。
4.可测试性评估复审(Testable Review)是流程中的关键质量门控点。我们需要确认所有安全需求都具备可测性,测试覆盖率满足ISO 21448第9章要求,且测试环境能够复现ODD边界条件。
5.SOTIF 未知场景车队测试(SOTIF unknown Fleet Test)阶段,该阶段主要针对未知或非预期场景进行实车车队测试。在此阶段OEM主导进行黑盒测试,黑盒测试方法需符合ISO 21448第11章要求。
6.验证与确认策略制定(Verification & Validation Strategy)阶段,该阶段明确开发具体测试用例与测试方法,包括系统集成测试、软硬件测试、单元测试等。
7.设计验证(Design Verification)阶段,包括测试执行、测试结果验证、测试结果评估等环节,最终需进行硬件层面设计验证(DV)。
8.结果审查(Test Audit & Verification Review)阶段,汇总所有阶段测试结果,复核与审计,以确保系统安全达标。
9.实际运营阶段(Operation Phase),需进行实地监测与未知场景数据记录(用于持续改进),以及进行包括SOTIF 安全性、里程接受标准、安全接纳程度等的评估。
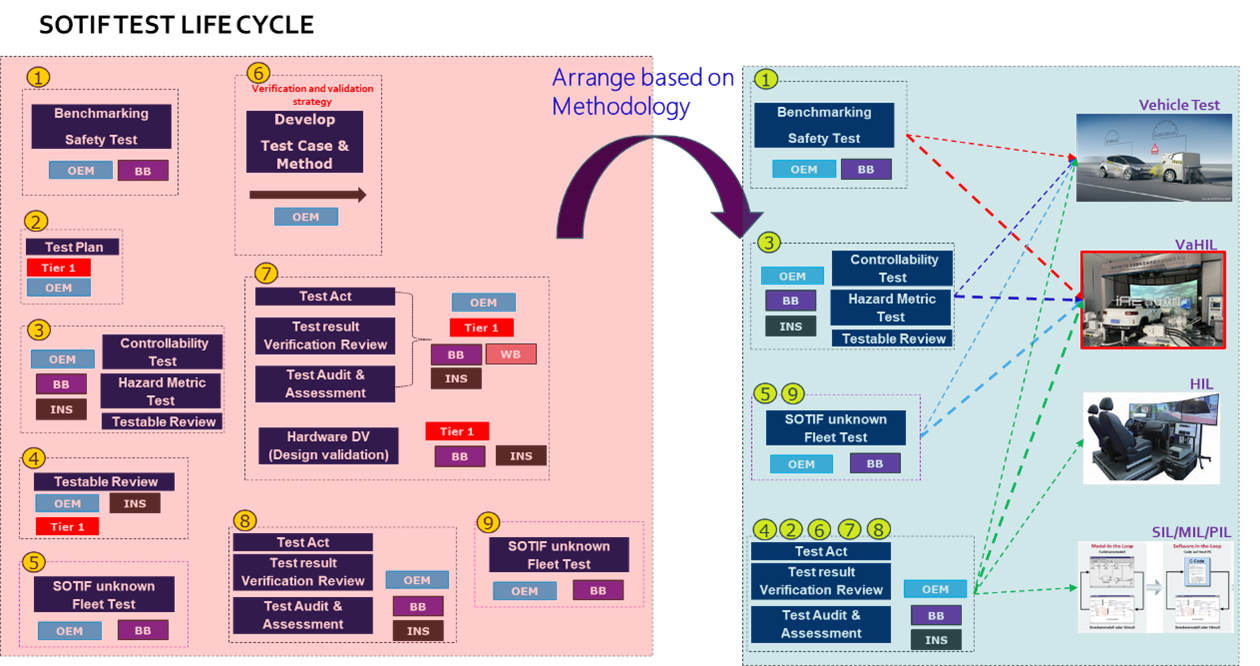
在SOTIF 测试的整个生命周期内,(图中左侧)按传统的系统工程/功能安全方法流程划分,共分为九个阶段:
阶段1:对标测试与安全性测试(Benchmarking & Safety Test)。该阶段由OEM进行黑盒测试,测试方法需符合SAE J3018标准的相关要求,重点评估基准系统的SOTIF表现。这里特别强调,测试场景必须覆盖ODD边界条件。
阶段2:测试计划制定(Test Plan)。由OEM 与一级供应商(Tier 1)合作制定测试计划。
阶段3:可控性与风险评估测试(Controllability & Hazard Metric Test),主机厂进行黑盒测试和检查。相关过程可基于标准开发量化评估模型,通过驾驶员接管成功率、系统降级过渡时间、最小风险状态达成率等关键指标来验证系统是否符合预期功能安全要求。
阶段4:可测试性审查(Testable Review)
阶段5:未知场景车队测试(SOTIF Unknown Fleet Test)
阶段6:开发测试用例与方法(Test Case & Method)
阶段7:测试执行与验证审查(Test Act & Verification),包括设计验证(DV)过程
阶段8:结果复核与评估(Test Audit & Assessment)
阶段9:最终SOTIF未知场景车队测试(SOTIF Unknown Fleet Test)
从测试维度来讲,对应不同测试阶段,我们按照实际测试环境重构执行结构,(右侧图)从上至下看:
-Vehicle Test(实车测试),直接关联 Benchmarking, Safety Test, Test Act 等阶段
-VaHIL(高级整车在环)测试,适用于中后期验证,如 Testable Review, Controllability Test。该测试是我们的核心创新点,可实现实时车辆动力学仿真、多传感器融合测试、整车级功能安全验证等不同层级的系统测试,该平台完美契合ISO 21448附录D的认证要求。
-HIL(硬件在环)测试,侧重于软件与物理硬件协同测试(人机交互、传感器接口等)
-SIL/MIL/PIL(软件/模型/处理器在环),前期仿真阶段使用,用于快速验证算法与控制逻辑
通过左侧方法与右侧环境的相互映射与结合,我们可以实现:
1.测试阶段与测试环境的精准匹配
2.各验证平台的数据可追溯性
3.全生命周期的标准符合性证明等
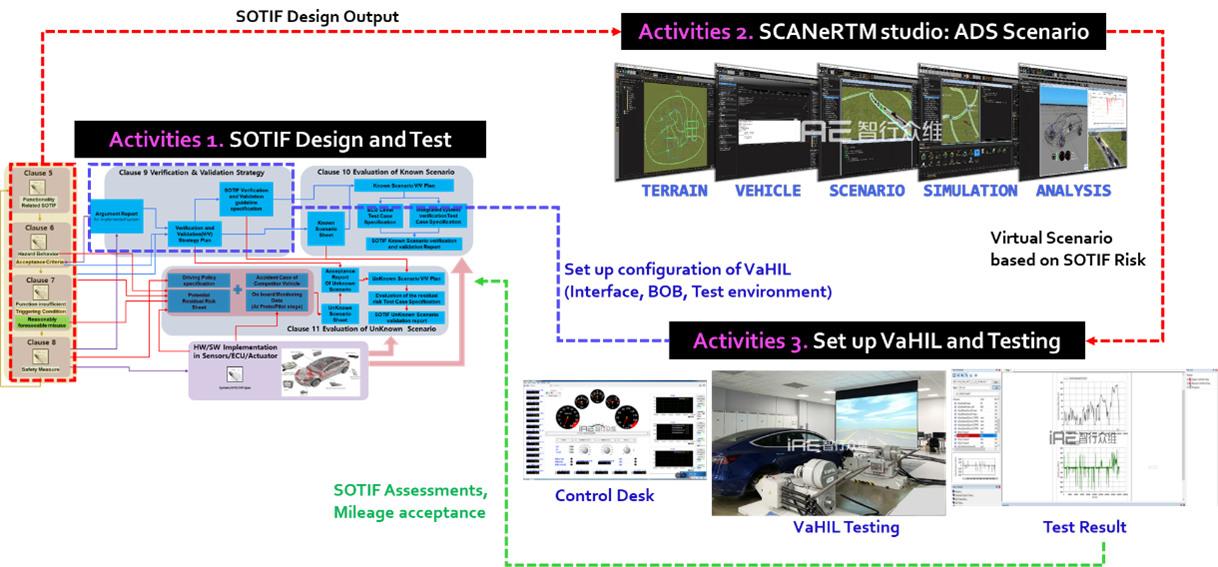
体现在具体的测试流程时,将包括以下三个关键环节:
1. SOTIF设计与测试阶段。此阶段的核心目标是根据ISO 21448(SOTIF)标准要求,设计验证策略,制定测试规范,识别功能不足与已知/未知场景。对应的条款主要包括:
-第5条:功能相关的 SOTIF 场景
-第6条:危险行为与接受标准
-第7条:功能不足触发条件与可预见人为误用
-第8条:安全措施
-第9条:验证与确认策略制定(V&V Strategy)
-第10条:已知场景的评估
-第11条:未知场景的评估
而输出成果则包括Argument Report(争议报告);风险评估表;已知与未知场景测试规范;验证报告、接收报告;ECU(控制器)级别、系统级别测试规范等。
2. SCANeR Studio 场景仿真阶段。此阶段的核心目标是在虚拟环境中构建 ADS(自动驾驶系统)测试场景。在SCANeR Studio 仿真工具中完成地形(Terrain)、车辆(Vehicle)、场景构建(Scenario)、仿真运行(Simulation)、结果分析(Analysis)等设置。SCANeR Studio是构建完整测试流程的关键软件支撑平台。
3. 建立并运行 VaHIL 测试系统阶段。该阶段核心目标是搭建高级整车在环(VaHIL)测试平台,连接实际 ECU/传感器/执行器等,实现真实环境下的 SOTIF 验证。具体工作包括控制台设置(Control Desk)、硬件连接配置(Interface, BOB)、仿真-实车联动测试(VaHIL Testing)、数据采集与测试结果(Test Result)等。
通过上述流程的测试验证,我们可以实现ISO 21448标准要求下的SOTIF场景评估与里程验证,实现复杂场景中未知风险识别效率的提升并缩短管控周期。
以上为我此次的分享,谢谢!
如需了解更多SOTIF咨询开发业务详情,欢迎扫码反馈需求,我们将在收到反馈后24小时内联系您!